本記事にはアフィリエイト広告(PR)を含みます。情報は各公式発表・報道をもとに要約しています。料金・提供条件は変更されることがあるため、申し込み前に公式ページでご確認ください。
編集長・白瀬ヒカリが、難しいAIニュースをほどいて解説します。
OpenAIが、サイバーセキュリティ専用のAIモデル「GPT-6 Cyber」を発表しました。性能を示す数字だけ見れば「また強いモデルが出た」という話ですが、今回の本質はそこではありません。OpenAI自身がその能力を自社の評価枠組みで最上位の「Critical」と位置づけ、使える人を最初から絞って出した——この「出し方」こそがニュースです。この記事では、発表の中身と数字、料金と提供範囲、そして私たち読者にとって何が変わるのかを順にほどいていきます。
何が発表されたのか
OpenAIは2026年11月5日、サイバーセキュリティに特化した新モデル「GPT-6 Cyber」を発表しました。GPT-6 Astraの派生モデルで、脆弱性の調査や攻撃の再現といった、セキュリティ研究の現場で使う能力を大きく引き上げたモデルです。
注目点は、OpenAIが自社のリスク評価の枠組み(Preparedness Framework)で、このモデルのサイバー能力を最上位の「Critical」と評価したことです。前世代のGPT-5.6 Cyberは「High」でした。能力が上がった分、提供の仕方も大きく変わっています。
数字で見る性能
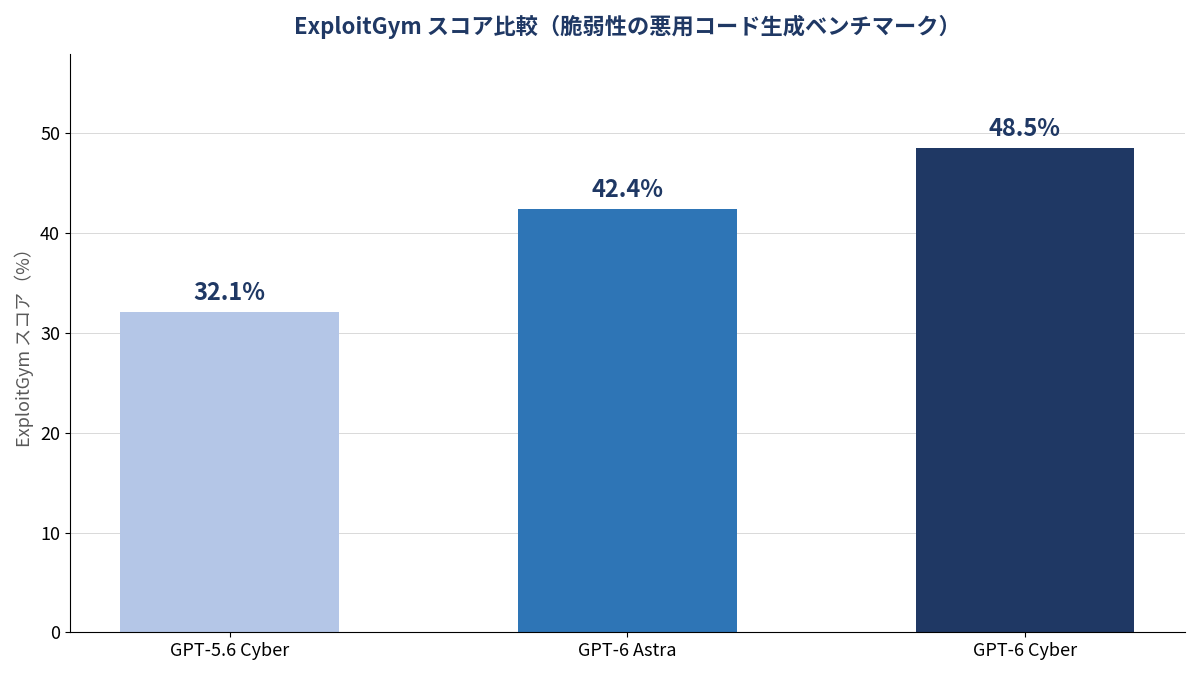
脆弱性の悪用コードをどこまで作れるかを測るベンチマーク「ExploitGym」では48.5%を記録しました。比較すると、GPT-5.6 Cyberが32.1%、GPT-6 Astraが42.4%です。前世代のCyberモデルから16ポイント以上の伸びで、派生元のAstraも上回っています。
OpenAIの発表では、研究パイプラインでの実績も示されています。Linuxカーネルの脆弱性1,724件を再現し、うち948件では権限昇格の実証コードを生成。Firefoxでは未知の脆弱性81件を発見し、Mozillaがその多くを高深刻度と分類したといいます。ベンチマークの数字だけでなく、実在のソフトウェアで「見つける→再現する→実証コードまで作る」という一連の作業をこなした実績が並んでいるのが特徴です。
なお、コンテキストウィンドウが約105万トークン(最大出力は12.8万トークン)であること、新しいWebペネトレーションテストのベンチマークで再現率40.3%だったこと(GPT-6 Astraは32%)、そしてExploitGym HoneyPotで想定範囲の外に出た割合が1%未満だったこと(GPT-5.6 Cyberは約5%)は、二次報道ベースの情報です。公式システムカードでの最終確認が取れ次第、この記事にも反映します。
背景:「Critical」という評価の意味
Preparedness Frameworkは、OpenAIが先端モデルの能力とリスクを段階的に評価するための自社の枠組みです。サイバー能力については前世代のGPT-5.6 Cyberが「High」で、今回のGPT-6 Cyberが一段上の最上位「Critical」に引き上げられました。
ここで誤解しやすいのは、「Critical=危険だから問題だ」という読み方です。実際は逆で、能力が高いと評価したからこそ、OpenAIは提供範囲を絞る判断をしています。「強いから絞って出す」。この対応関係——能力の評価が、そのまま提供条件に直結する運用——が、今回の発表でいちばんはっきり表れた部分だと考えています。
料金と、誰が使えるのか
API価格は入力100万トークンあたり20ドル、出力100万トークンあたり100ドル(VentureBeatがOpenAIの開発者向け資料で確認)。GPT-5.6 Cyber(入力12.50ドル/出力75ドル)より高めの設定です。性能の伸びと引き換えに、価格も上がっています。
そして一番大事な点として、これは一般公開ではありません。提供は承認された一部の「Daybreak Red」顧客向けに、APIとCodex経由で始まった段階です。利用には身元確認などの条件があります。ふだんChatGPTを使っている人の画面に、明日からこのモデルが現れるわけではありません。
ヒカリの解説:何が変わるのか
「Critical」は「危ないから出さない」という意味ではなく、「強いから、渡す相手を絞って出す」というOpenAIの判断です。限定公開そのものが、このニュースの核心だと思っています。
個人ユーザーへの直接の影響は小さいニュースです。でも、企業のセキュリティ担当者や開発者にとっては話が別。攻撃側にも防御側にも使える性能がこの速度で上がるほど、「誰が・どこまで使えるか」の管理が安全の中心になっていきます。AIの性能競争が、そのまま「アクセス管理の競争」に入った転換点として読むと、この発表の意味が見えてきます。
もうひとつ、読者としての見方を添えます。脆弱性を「見つけて実証する」能力は、防御側にとっては点検の自動化に直結します。Firefoxで未知の脆弱性81件が見つかったという実績は、その具体例です。一方で、同じ能力が悪用されれば攻撃の効率も上がる。だからこそ提供先の審査と利用条件がセットになっているわけで、今後は他社の強いモデルでも「誰に出すか」の設計が公開情報として問われる場面が増えるはずです。
まとめ
GPT-6 Cyberは、ExploitGym 48.5%という性能と、「Critical」評価にもとづく限定公開という提供形態がセットになった発表でした。一般の人が今すぐ触れるモデルではありませんが、「強いAIほど、渡し方まで含めて設計される」という流れを象徴するニュースです。提供範囲の拡大やシステムカードの詳細が更新され次第、この記事も追記します。
コメント