本記事にはアフィリエイト広告(PR)を含みます。情報は各公式発表・報道をもとに要約しています。料金・提供条件は変更されることがあるため、申し込み前に公式ページでご確認ください。
編集長・白瀬ヒカリが、難しいAIニュースをほどいて解説します。
リード
「AIが暗号を破った」——そんな見出しが飛び交いそうな発表が、2026年11月6日にありました。Google DeepMindは、人間の専門家に導かれたAIエージェントが、古い暗号方式である1024ビットRSAに2つの弱点を見つけたと発表しました。署名の偽造がしやすくなる条件と、たくさんの鍵をまとめて解読するコストを下げる新しい手法です。数字だけ見ると「約1,600倍」という衝撃的なものもあります。ただ、結論を先に言っておくと、ふだん私たちが使うネットバンキングやメッセージアプリ、ソフトウェア更新に使われている2048ビット以上のRSAは、今回の発見の影響を受けないとDeepMindは説明しています。では何が起きて、何が変わるのか。数字の読み方も含めて、ていねいにほどいていきます。
何が起きたか
2026年11月6日、Google DeepMindのバイスプレジデント兼チーフサイエンティストであるプシュミート・コーリー氏が、AIエージェントを使った暗号解析の研究成果を発表しました。研究を率いたのはDeepMindのジェイ・ドヴィジョサム氏とアブラディープ・タクルタ氏で、カリフォルニア大学サンディエゴ校とフランス国立情報学自動制御研究所(Inria)のナディア・ヘニンガー氏、同じくInriaのエマニュエル・トメ氏といった外部の暗号学者と共同で進められました。
ポイントは「AIが勝手に暗号を破った」のではないことです。複数の報道によれば、人間の専門家が方向性を決め、AIエージェントが探索や計算の大部分を担う「人間が導く」形の研究でした。AIが数学的な探索を高速に回し、人間が仮説の立て方や結果の検証を担う、共同作業の成果だという位置づけです。
発表された成果は2つです。1つ目はデジタル署名の偽造に関するもの、2つ目はたくさんのRSA鍵をまとめて素因数分解するコストを下げる新しいアルゴリズムです。DeepMindはこの2つの成果について技術論文も公開したと報じられています。なお、発表の一次資料はコーリー氏によるソーシャルメディアへの投稿が中心で、現時点でDeepMindの公式ブログに詳細な解説記事が出ているわけではない点には注意が必要です。本記事の数字は、発表内容を伝えた複数の報道をもとにしています。
詳細・数字
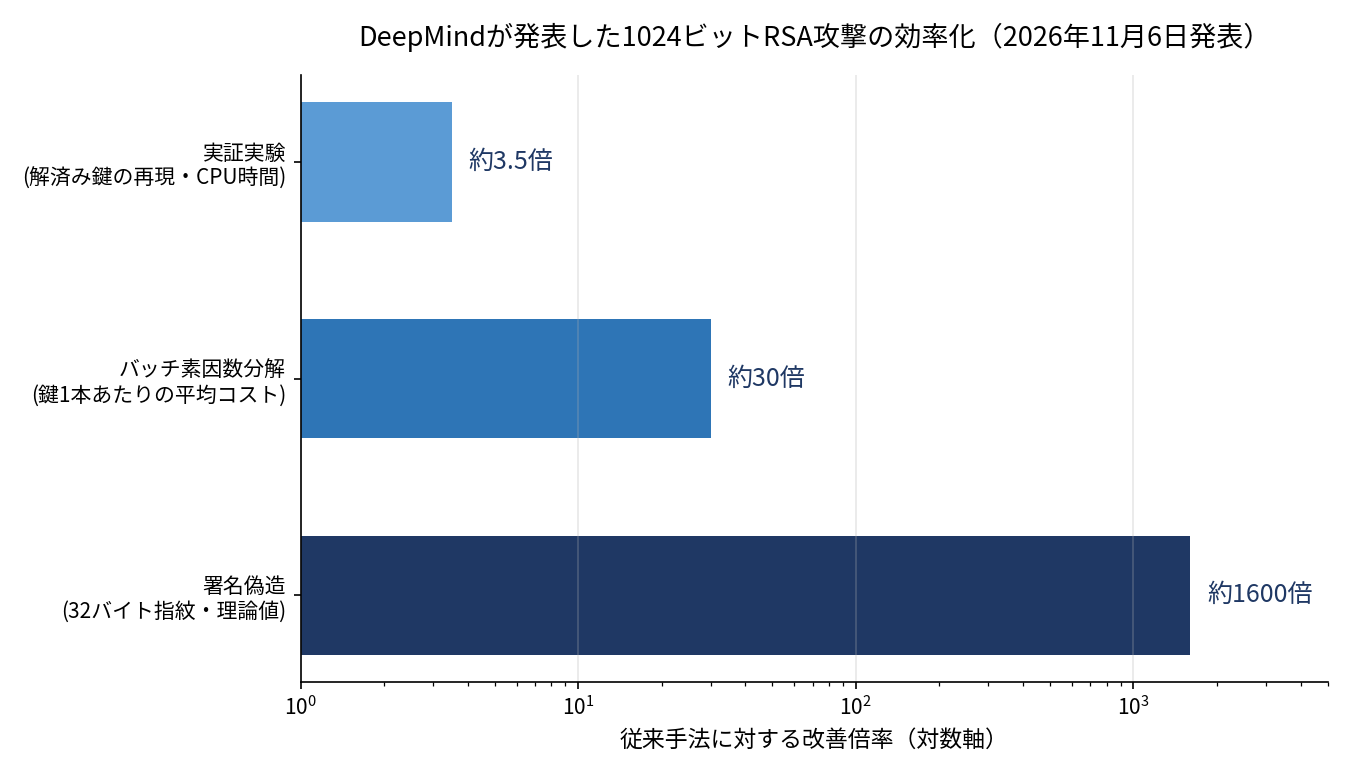
まず、発表された3つの数字を整理します。いずれも「従来の手法と比べてどれだけ効率が上がったか」という話ですが、測っているものがそれぞれ違うため、単純に横並びで比べることはできません。そこがこのニュースのいちばんの注意点です。
1. 署名の偽造:理論上は約1,600倍
1つ目の成果は、デジタル署名の偽造に関するものです。RSAの署名では、署名するデータに「パディング」と呼ばれる詰め物を加えてから計算を行います。このパディングは、署名を偽造しにくくするための工夫です。ところがDeepMindによれば、攻撃者が署名対象のブロックの半分以上をコントロールできる場合、パディングはもはや偽造を防ぐ役に立たないことが分かりました。
さらに、攻撃者がコントロールできる部分が小さい場合、たとえば32バイトの短いデジタル指紋しか握れない場合でも、新しい手法は従来の最良の方法と比べて理論上およそ1,600倍速いとしています。ここで大事なのは「理論上」という留保です。実際に1,600倍の速さで偽造が実行されたわけではなく、計算量の見積もりとしてその程度の改善が見込まれる、という話です。
2. 実証実験:CPU時間は約3.5分の1
実際に手を動かして測った数字もあります。過去の学術研究で既に解読済みだった1024ビットのベンチマーク鍵を使い、AIエージェントが実装した手法で再現したところ、従来より約3.5倍少ないCPU時間で同じ結果を再現できたとしています。つまり「理論上の見積もり」ではなく「実際に動かして測った」改善が3.5倍です。1,600倍と比べると地味に見えますが、実測値としての意味はこちらのほうが重いと言えます。なお、鍵そのものを解読するのに必要な計算量と比べれば、この再現実験に使われた計算量は1,000分の1未満だったとも報じられています。
3. バッチ素因数分解:鍵1本あたりの平均コストが約30分の1
2つ目の成果は、たくさんの1024ビットRSA鍵をまとめて素因数分解する新しいアルゴリズムです。鍵を1本ずつ解読するのではなく、関連のある複数の鍵をまとめて処理することで、追加の鍵1本あたりの平均コストが従来のバッチ手法と比べて約30分の1になるとしています。攻撃者が「たくさんの鍵をまとめて狙う」場面での効率化であり、個別の鍵が30倍速く解読できるという意味ではない点に注意が必要です。
| 成果 | 内容 | 報告された改善 | 性質 |
|---|---|---|---|
| 署名の偽造(短い指紋の場合) | 32バイトの指紋しか握れない条件での偽造 | 約1,600倍 | 理論上の見積もり |
| 署名の偽造(実証実験) | 解読済みベンチマーク鍵の再現 | CPU時間 約3.5分の1 | 実際に測った値 |
| バッチ素因数分解 | 複数の鍵をまとめて処理するコスト | 鍵1本あたり平均 約30分の1 | アルゴリズムの改善 |
用語解説:RSA暗号と素因数分解
ここで、今回のニュースを理解するための基本用語を整理します。
RSA暗号とは
RSAは、インターネットの通信を守るために広く使われてきた公開鍵暗号の一種です。「公開鍵」と「秘密鍵」というペアの鍵を使い、公開鍵で暗号化したデータを秘密鍵でしか復号できない仕組みや、秘密鍵で作ったデジタル署名を公開鍵で検証する仕組みを実現します。Webサイトの証明書やソフトウェア更新の署名、メールの暗号化など、身の回りのあちこちで使われています。
「1024ビット」と「2048ビット」の違い
RSAの安全性は、鍵の元になる「2つの大きな素数の積」を素因数分解する難しさに支えられています。1024ビットとは、その積の大きさが1024ビットであることを意味します。ビット数が大きいほど、素因数分解に必要な計算量は爆発的に増えます。現在は2048ビット以上が標準で、1024ビットは古い方式とされています。アメリカ国立標準技術研究所(NIST)は、2013年から1024ビットRSAによる新しい署名の生成を認めていません(SP 800-131A)。それでも、古い機器や組み込み機器、過去に署名されたファームウェアなどには1024ビットRSAが残っているとされています。
素因数分解とデジタル署名の偽造
素因数分解とは、ある数を素数の積に分ける計算です。RSAでは、この積を元の2つの素数に戻すことができれば、秘密鍵を導き出せます。デジタル署名の偽造はまた別の話で、秘密鍵を持たずに「正しい署名のように見えるもの」を作り出すことです。今回の1つ目の成果はこの偽造に関するもので、鍵そのものを解読したわけではありません。
背景:なぜ今、AIによる暗号解析なのか
AIによる暗号解析の研究は、ここ数年で急速に進んでいます。AIエージェントは、数学的な探索やプログラムの実装・検証を大量に回すことが得意で、人間の研究者が仮説を立てるスピードを補完できます。今回の研究も、人間が暗号学の知見で方向性を決め、AIが実装と実験を回す分業だったとされています。
もう一つの背景として、暗号の世界では「古い方式をいつまで使い続けてよいか」という議論が常にあります。1024ビットRSAは、理論的にはいつか破られることが分かっている方式です。今回の発表は、その「いつか」を少し手前に引き寄せた、という位置づけです。量子コンピューターによる暗号解読の脅威とは別に、古典的な計算手法の改良とAIの探索能力の組み合わせでも、古い暗号の余命は縮んでいく——そういう示唆があります。
また、同じ週にはOpenAIがサイバー能力の高いモデル「GPT-6 Cyber」を公開し、Anthropicの開発速度を独立評価機関METRが評価するなど、AIとセキュリティの話題が相次いでいました。AIの進歩が「守る側」と「攻める側」の両方を同時に加速させている、という構図が鮮明になってきた週でもあります。
注意点・留保
このニュースを読むうえで、いくつかの留保を押さえておきましょう。
第一に、2048ビット以上のRSAは今回の発見の影響を受けない、とDeepMindは説明しています。ネットバンキングやメッセージアプリ、ソフトウェア更新など、現代の暗号化のほとんどは2048ビット以上を使っているため、一般の利用者がいますぐ何かを変える必要はありません。「RSAが破られた」「暗号が終わった」という見出しには注意が必要です。
第二に、約1,600倍という数字は理論上の見積もりであり、実際にその速さで攻撃が実行されたわけではありません。実測された改善は約3.5倍です。数字の大きさだけが一人歩きしないよう、理論値と実測値の区別が大切です。
第三に、一次資料の確認がまだ限定的なことです。発表はコーリー氏によるソーシャルメディアへの投稿が中心で、技術論文が公開されたと報じられているものの、本記事執筆時点ではDeepMindの公式ブログによる詳細な解説は確認できていません。独立した第三者による検証もこれからです。数字や解釈は、今後の論文公開や専門家の検証によって修正される可能性があります。
第四に、1024ビットRSAが「いますぐ誰でも破れる」ようになったわけではないことです。1024ビット鍵の素因数分解は、依然として膨大な計算資源を必要とする作業です。今回の成果は、そのコストを下げる方向への一歩であり、現実の攻撃が容易になったという話ではありません。
ヒカリの解説
今回のニュースでいちばん大切なのは、「何が危なくなって、何は大丈夫なのか」を切り分けることです。1024ビットRSAは、もともと「古いからそのうち危なくなる」と分かっていた方式です。今回の発表は、その「そのうち」を少し早めた、という話です。だからこそ、いますぐパニックになる必要はありません。でも、古い機器や古い署名を使い続けている現場にとっては「そろそろ本気で移行を考えるときだよ」という合図でもあります。
もう一つ注目したいのは、AIの役割です。AIが暗号を「破った」のではなく、人間の暗号学者がAIを道具として使って、新しい攻撃手法を見つけた、という構図です。AIの進歩は、守る側の道具にも、攻める側の道具にもなります。だからこそ、暗号の世界では「攻撃手法が進化すること」を前提に、より強い方式への移行を進める文化があります。今回の発表は、AI時代の暗号研究がどう進むのかを示す、ひとつの分岐点になりそうです。
読者のみなさんへの影響をまとめると、こうなります。ふだん使うサービスが2048ビット以上の暗号を使っている限り、いますぐの心配はいりません。ただし、古いIoT機器や組み込み機器を使っている場合や、組織で古い証明書や署名を管理している場合は、そろそろ棚卸しをするきっかけにしてもよいでしょう。暗号の移行は「やらなきゃ」と思ってから完了するまでに時間がかかる作業です。だからこそ、こういうニュースが出たときが、点検のタイミングなのです。
まとめ
- Google DeepMindは2026年11月6日、人間に導かれたAIエージェントが1024ビットRSAの2つの弱点を見つけたと発表した。
- 署名の偽造では、短い指紋の条件で理論上約1,600倍の改善。実測では解読済み鍵の再現がCPU時間約3.5分の1になった。
- バッチ素因数分解では、鍵1本あたりの平均コストが約30分の1になるとされる。
- 2048ビット以上のRSAは影響を受けないとされ、一般の利用者がいますぐ対応する必要はない。
- ただし1024ビットRSAを使い続けている古い機器や署名の現場は、移行の検討を始めるきっかけにしたい。
- 数字は理論値と実測値を区別して読むこと。一次資料は投稿が中心で、今後の論文公開や第三者検証に注目。
関連記事
出典
- Let’s Data Science「Google DeepMind AI agents find faster attacks on legacy RSA-1024」(2026年11月6日)
- Crypto Briefing「Google DeepMind’s AI agents expose two weaknesses in legacy 1024-bit RSA」(2026年11月6日)
- AI Parabellum「DeepMind AI Agents Expose Two Weaknesses in Legacy 1024-Bit RSA」(2026年11月6日)
- ExplainX「DeepMind 1024-Bit RSA Claim: What Is Actually Verified?」(2026年11月6日)
コメント